Despliegue Flexible
Un escudo pensado para cada escenario
El mismo cerebro de listas y políticas, según dónde esté el activo: el MikroTik del cliente, una caja en el borde, un VPS Linux en Data Center o el análisis de flujos..
SecureTik Cloud
La solución ideal si usted utiliza o administra su propio equipamiento Mikrotik. Conectamos su dispositivo basado en RouterOS a nuestra plataforma de gestión centralizada al instante.
- Implementación remota
- Orquestación automática de Blacklists
- Cero hardware adicional requerido
SecureTik Box
El Escudo Transparente Plug & Play. Se instala físicamente en Modo Bridge (Capa 2+3) entre el módem de su ISP y su router de borde, incluso en escenarios MultiWan.
- Independencia absoluta de su infraestructura
- Stealth Mode (Sin exposicion a Internet)
- Libera stress de CPU en su router de borde
SecureTik VPS
Protección perimetral en Linux (VPS, cloud o on-prem). Un agente ligero sale hacia el panel por WebSocket seguro y aplica las mismas listas vivas y políticas SecNet que en sus routers, vía nftables.
- Conexión saliente: sin abrir o exponer puertos de gestión
- LiveBlacklist + listas C2 / geo desde el panel
- Alta con token de enrolamiento; etiquetas como en CPE
SecureTik Flow
Inspección de tráfico para entornos de alta criticidad. Analiza volúmenes masivos de datos para detectar exfiltración y movimientos laterales. Modo Forense (Wayback Traffic - Hasta 90 dias de retención máxima*)
- Análisis por Flujos (Netflow)
- Cruce retrospectivo con IoCs (C2, phishing, ransomware)
- Anomalías de volumen y patrones (beacons, puertos vigilados, Top Talkers)
Más allá del RouterOS
Misma inmunidad de rebaño en su VPS
Sus servidores expuestos (web, VPN, correo, APIs) no dependen de un MikroTik en el mismo rack. SecureTik VPS lleva el mismo motor de inteligencia colectiva al host Linux: cuando la red detecta una amenaza, su servidor puede bloquearla antes del primer escaneo masivo.
- Agente outbound — El VPS inicia la sesión hacia SecureTik; ideal detrás de NAT y sin IP pública de administración.
- Enforcement en kernel — Reglas aplicadas con nftables; sincronización guiada desde el panel, no scripts manuales por SSH.
- Mismo modelo operativo — Organización, etiquetas y despliegue de listas alineados a routers Cloud/Box; un solo panel para CPE y servidores.
No sustituye hardening ni parches del SO; complementa el perímetro con inteligencia compartida y bloqueo automatizado de IOCs conocidos.
¿Por qué un firewall no es suficiente?
Los cortafuegos de un solo sitio aprenden solos: si una IP golpea a diez empresas, las diez pagan el primer impacto. Con SecureTik el golpe en un nodo se reporta al núcleo, se contrasta con inteligencia y reputación, y pasa a las listas de bloqueo del resto de la flota. Queda protegido frente a un atacante que todavía no lo tocó.
Con SecureTik, cambiamos las reglas del juego:
-
Detección Distribuida
Si un nodo en nuestra red detecta un intento de intrusión (SSH, RDP, Web), la huella del atacante se reporta instantáneamente a nuestro cerebro central.
-
Validación OSINT
El sistema cruza esa IP con fuentes de inteligencia global para confirmar su reputación y descartar falsos positivos. Linkea informacion en VT, OTX, Spamhaus, Talos, Shodan, etc
-
Inmunidad de Rebaño (Herd Immunity)
Esa IP es analizada automaticamente y se envia a las listas de bloqueo de todos nuestros clientes. Usted queda protegido contra un atacante que ni siquiera intentó vulnerarlo aún, pero mas temprano que tarde lo hará.
FLUJO DE ORQUESTACIÓN AUTÓNOMA
Ataque a Nodo A
Detección InicialSecureTik Central Core
Correlación y Análisis AI/OSINTDefensa Proactiva antes del primer disparo
No esperamos a que los delincuentes descubran su red. Nuestro motor se sincroniza continuamente con las fuentes de Inteligencia de amenazas más grandes del mundo para bloquear amenazas.
Módulos de Reputación Dinámica
Core C2 & Malware (High Threat)
IPs asociadas a nodos de Comando y Control (C2), distribuidores de Ransomware y botnets activas (ej: CobaltStrike, Lumma).
Anti-Phishing & Scam Networks
Bloqueo de servidores conocidos por albergar sitios de suplantación de identidad e ingeniería social, protegiendo a sus empleados de fraudes de phishing.
Network Abuse & Scanners
Filtre el "ruido de internet". Bloqueamos automáticamente escaneadores masivos, granjas de fuerza bruta (Bruteforce) y redes de minería de criptomonedas (DDoS).
Geolocalización y Geo-Fencing Proactivo
Reduzca drásticamente su superficie de exposición bloqueando el tráfico de países o regiones de alto riesgo donde su empresa no opera. Neutralice intentos de intrusión y escaneos de botnets globales asegurando que su infraestructura sea visible solo donde se necesita.
ALGUNOS DE LOS ORÍGENES DE INTELIGENCIA DE AMENAZAS
Nuestro motor procesa millones de indicadores y los comprime matemáticamente en subredes, entregando a su router una lista ligera que no afecta la velocidad ni latencia de su conexión, maximizando el hardware disponible.
Insumo para su NOC o SOC
Observe su batalla digital en vivo.
Descarte los logs de texto interminables. Nuestro CyberMap proyecta golpes al perímetro en el tiempo: origen, destino y volumen. Sirve para que su equipo (NOC, SOC o el técnico del ISP) vea campañas y hostilidad sin pelearse con logs crudos. SecureTik no opera un SOC 24×7 en su nombre.
Agendar Demo TécnicaToma de Decisiones
Inteligencia, no solo datos.
Transformamos millones de eventos de red en inteligencia accionable. Con nuestra consola centralizada, su equipo sabrá exactamente quién es el atacante, a quién pertenece esa IP, qué servicios esta explotando y qué tan persistente es su amenaza a nivel global.
Análisis Forense
Investigación profunda de IPs con métricas de subred (Bloque /24), Geo, Whois e historial.
Enriquecimiento OSINT
Validación cruzada automática con OTX, otras fuentes de reputación públicas.
Reportes C-Level
Justifique su ROI con informes PDF para directorio, demostrando el "efecto rebaño" y el control por reputación. On-demand y programables
Respuesta Autónoma
Bloqueo automático según política y nivel de riesgo, en el equipo (address-list / nftables). El objetivo de plataforma: menos de 90 s.
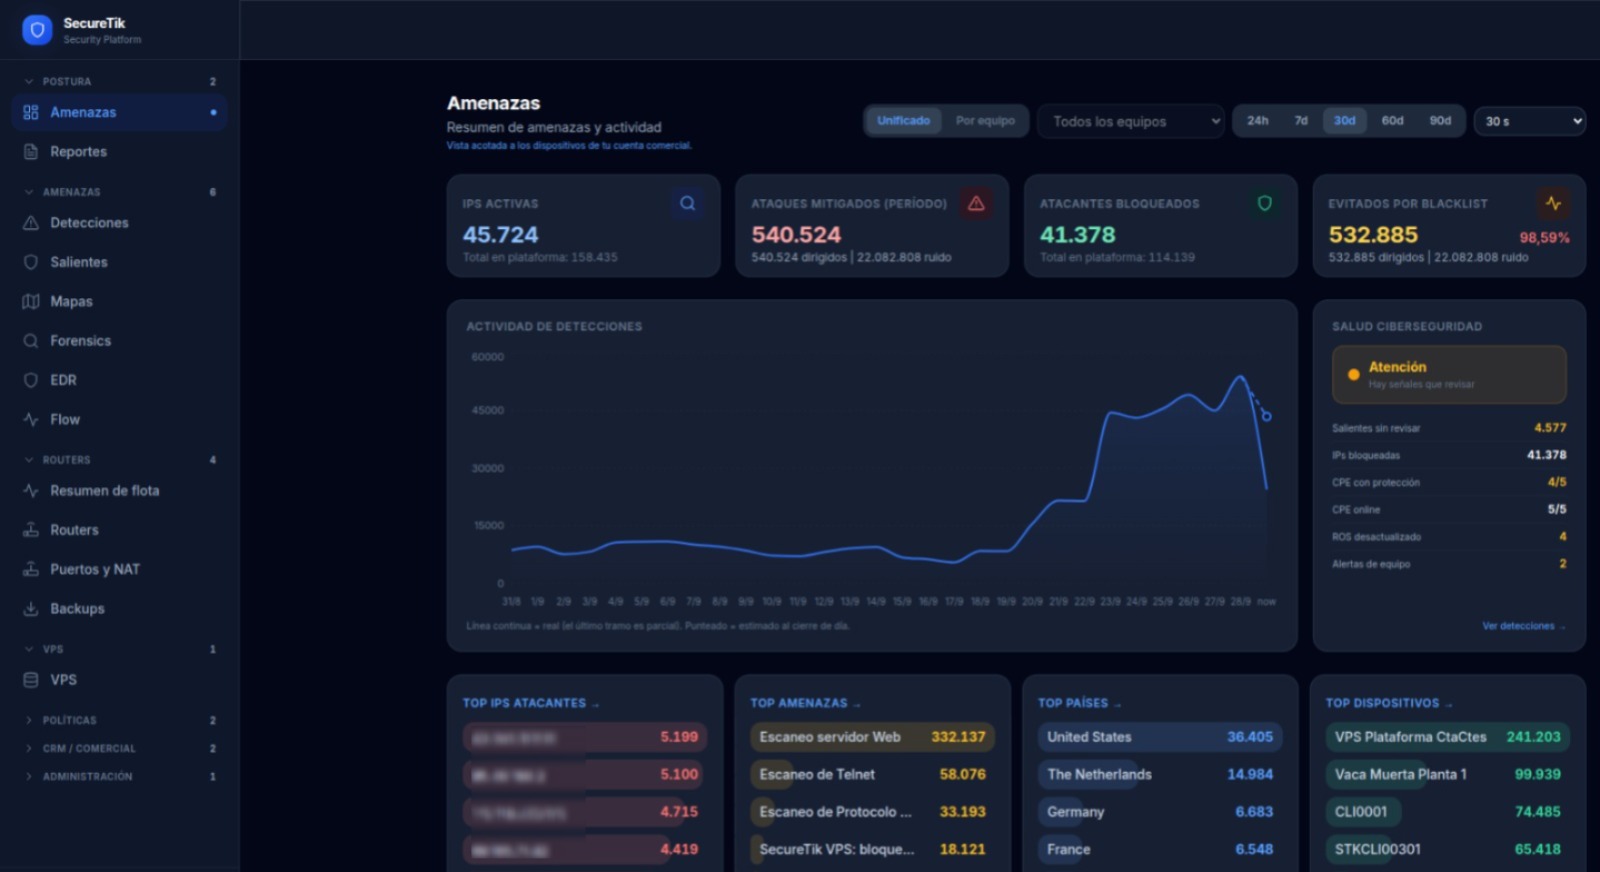
Visibilidad operativa
Información en tiempo real de toda su flota.
Tendencias de detección, volumen mitigado, principales amenazas, países de origen y dispositivos más expuestos en una sola vista.
Secciones específicas para cada nivel de decisión: gerencial, técnico, analista y operativo.
El modelo SecureTik, el aliado de su negocio
El modelo de licenciamiento tradicional
- Appliances rígidos y costosos
- Contratos de exclusividad a 3 años
- Tecnología propietaria obliga al reemplazo de la infraestructura
- Altos costos adicionales por cada nueva funcionalidad
- Obligación de cambiar el hardware para “entrar al ecosistema”
- Visibilidad reactiva (logs del pasado)
La propuesta de SecureTik
- Potenciamos lo que ya tiene: Su Mikrotik o uno en comodato
- Precio por sitio, previsible; sin contrato de 3 años ni licencia por cada feature
- No reemplaza la red: se enrola al borde actual
- Costos accesibles, fijos y previsibles
- Hardware accesible, siempre actual sin obsolescencia
- Inteligencia proactiva que bloquea el ataque hoy
¿Brinda soporte IT o conectividad a empresas?
Eleve el valor de su cartera. Conviértase en un Managed Security Service Provider integrando SecureTik a sus servicios y ofrezca protección de nivel empresarial con altos márgenes de rentabilidad.
Consola Multi-Tenant
Gestione la seguridad de múltiples clientes desde un único panel centralizado. Visualice el estado de toda su flota de dispositivos en tiempo real.
Ingresos Recurrentes
Transforme su modelo de soporte reactivo en un servicio de seguridad proactiva de alto valor. Implementar una suscripción de Protección Activa permite establecer métricas demostrables aportando transparencia a la relación comercial con su cliente.
Reportes Cobranded
Entregue mensualmente reportes ejecutivos de alta calidad. Demuestre el ROI de la seguridad, evidencie los ataques neutralizados y posicione a su empresa como el experto estratégico que protege el negocio.